Segurança para apps feitos com IA

Seu app foi feito com IA. Ele está seguro?

A IA coloca um app no ar em horas, mas costuma deixar o banco de dados aberto, chaves expostas e rotas sem proteção. Encontramos esses problemas antes que os dados dos seus clientes vazem.

O Que Verificamos

Atendemos apps criados com

  • Lovable
  • Bolt
  • Cursor
  • v0
  • Replit
  • Base44

O risco

O problema não é a IA. É ninguém revisar o que ela fez.

As ferramentas entregam a tela funcionando. A segurança por trás dela fica por sua conta.

170 apps expondo dados

Uma análise de cerca de 1.600 apps publicados na vitrine da Lovable encontrou 170 deixando nomes, e-mails, dados financeiros e chaves de API acessíveis a qualquer pessoa.

Fonte: Caso público registrado como CVE-2025-48757

45% do código gerado tem falhas

Em testes com diversos modelos de IA, quase metade do código gerado introduziu vulnerabilidades de segurança conhecidas.

Fonte: Veracode, GenAI Code Security Report (2025)

A responsabilidade é sua

Pela LGPD, quem coleta os dados responde pelo vazamento, não a ferramenta que gerou o código. A ANPD pode aplicar advertências e multas.

Fonte: Lei Geral de Proteção de Dados (Lei 13.709/2018)

Diagnóstico

O que verificamos

Os pontos onde apps gerados por IA mais costumam falhar.
  • Regras de acesso ao banco

    RLS do Supabase, regras do Firebase e consultas que deixam um usuário ver dados de outro.

  • Chaves e senhas expostas

    Chaves de API, tokens e arquivos .env visíveis no navegador ou no repositório.

  • Login e permissões

    Rotas sem autenticação, áreas de admin acessíveis e troca de papel pelo próprio usuário.

  • Pagamentos e webhooks

    Confirmações de pagamento que podem ser forjadas e integrações sem validação.

  • Upload de arquivos

    Arquivos públicos por engano e envio de conteúdo malicioso.

  • Dependências vulneráveis

    Bibliotecas com falhas conhecidas e pacotes abandonados.

  • Configuração do servidor

    HTTPS, cabeçalhos de segurança, CORS e mensagens de erro que revelam demais.

  • Dados pessoais e LGPD

    Onde os dados dos seus clientes ficam, quem acessa e o que é guardado sem necessidade.

Como funciona

  1. Conversa e autorização

    Você conta como o app funciona e assina a autorização. Só analisamos sistemas com permissão por escrito do responsável.

  2. Análise

    Com acesso de leitura ao código e ao painel do banco, revisamos o app com ferramentas automáticas e análise manual.

  3. Relatório e reunião

    Você recebe os riscos em ordem de gravidade, com o passo a passo da correção, e uma reunião para tirar dúvidas.
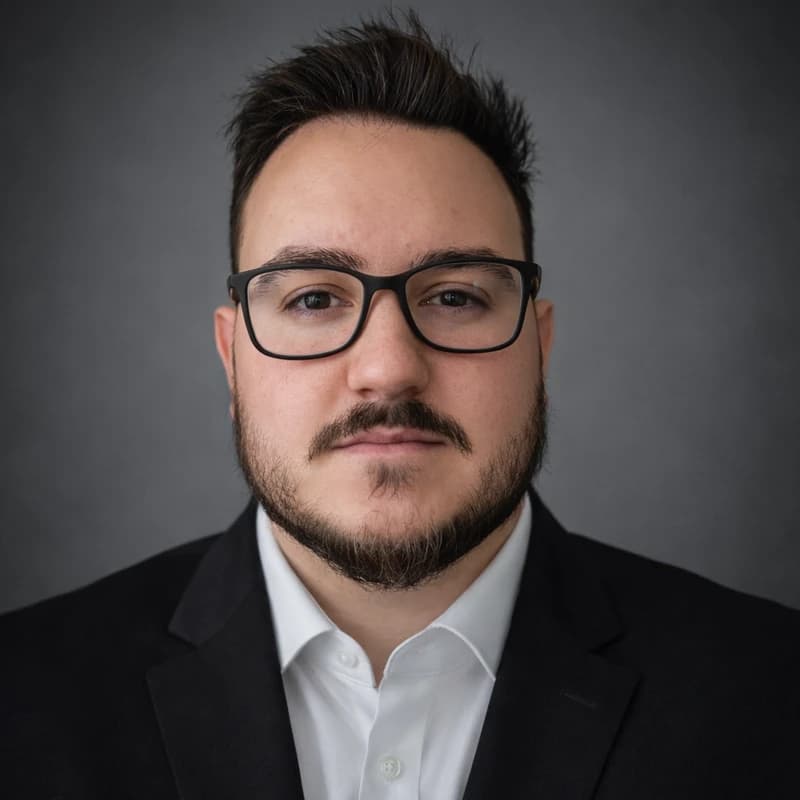
Mario Paglia, desenvolvedor responsável pelas revisões de segurança

Quem revisa o seu app

Mario Paglia

Experiência profissional individual: há 15 anos desenvolvo sites e sistemas, incluindo projetos para grandes empresas como Santander, Volkswagen, Magazine Luiza, Itaú e Porto Seguro. Hoje uso IA todos os dias para programar e conheço de perto os atalhos que ela toma e onde costuma deixar portas abertas.

  • Você fala direto com quem revisa o seu app, sem intermediários
  • Acesso somente leitura, com autorização e contrato de confidencialidade
  • Achados graves são avisados na hora, sem esperar o relatório

Ofertas

Comece pelo diagnóstico

Preço fechado, sem surpresa. Depois você decide se quer que a gente corrija e acompanhe o app.

Diagnóstico de Segurança

Descubra o que está exposto no seu app antes que alguém descubra por você.

Comece por aqui

R$ 1.997

pagamento único • entrega em até 5 dias úteis

  • Revisão do código e da configuração do banco (RLS, regras de acesso)
  • Busca por chaves de API e senhas expostas
  • Checagem de autenticação, permissões e rotas sem proteção
  • Dependências com falhas conhecidas
  • Relatório com riscos priorizados e como corrigir
  • Reunião de 1 hora para explicar o resultado

Correção

Corrigimos os problemas encontrados, do mais grave ao menos grave.

Sob orçamento

valor do diagnóstico abatido se contratar a correção

  • Orçamento fechado a partir do relatório
  • Correções no seu repositório, com histórico
  • Nova verificação ao final

App Seguro

Um desenvolvedor sênior cuidando do seu app enquanto você foca no negócio.

R$ 997/mês

mínimo de 3 meses

  • Até 4 horas por mês de revisão e correções
  • Revisão de segurança das mudanças antes de irem ao ar
  • Atualização de dependências
  • Verificação de segurança mensal com relatório
  • Suporte pelo WhatsApp em horário comercial

Dúvidas

Perguntas frequentes

Não. É uma revisão de segurança do código e da configuração do seu app, focada nos erros que as ferramentas de IA mais cometem. É mais rápida e acessível que um pentest completo. Se o seu caso exigir um pentest formal, por contrato ou certificação, dizemos isso no relatório.

Sim, esse é exatamente o foco. Atendemos apps em React, Next.js e Node.js, com Supabase, Firebase ou PostgreSQL, gerados por IA ou escritos à mão.

Sim, acesso de leitura ao repositório e ao painel do banco de dados. Tudo é feito com contrato digital e confidencialidade, e você pode revogar o acesso ao final.

Avisamos imediatamente, sem esperar o relatório final, para você agir antes que o problema seja explorado.

Depende do que aparecer no diagnóstico. Você recebe um orçamento fechado a partir do relatório e, se contratar a correção, o valor do diagnóstico (R$ 1.997) é abatido.

Não. Só analisamos apps do próprio cliente, com autorização por escrito. Testar sistemas sem permissão é crime no Brasil.

Descubra o que está exposto antes de um vazamento

Conte como o seu app funciona. Respondemos pelo WhatsApp em horário comercial.